Actu
Cyberattaques : les Émirats remontent la piste de plus de 40 organisations terroristes
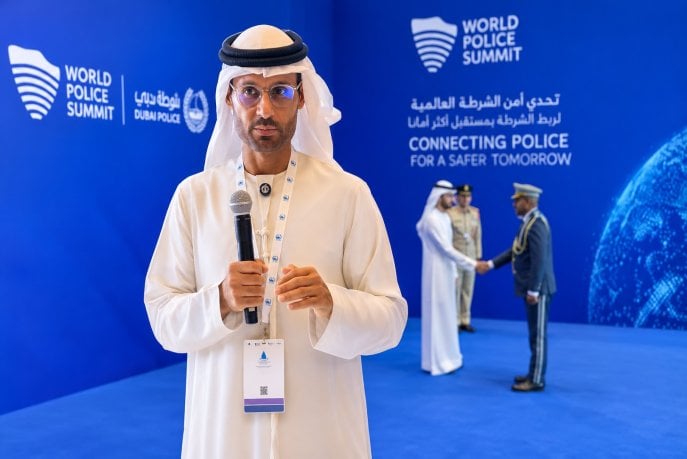
Le président du Conseil de cybersécurité émiratie, Mohammed Al-Koweïti a décrit une technologie devenue « l’attaquant, le conseiller, l’opérateur et le concepteur ». Sa généralisation rend, selon lui, la distinction entre attaquants et défenseurs plus difficile dans l’environnement numérique.
Les autorités émiraties ont identifié plus de 40 organisations terroristes liées à des cyberattaques, avec des ramifications dans plus de 20 pays, selon le président du Conseil de cybersécurité, Mohammed Al-Koweïti. Des infrastructures vitales aux caméras domestiques, les cibles se multiplient, tandis que l’intelligence artificielle transforme les méthodes d’attaque et de défense.
Intervenant mercredi 18 novembre au Sommet mondial de la police à Dubaï, lors d’une session intitulée « La défense de l’information à l’avenir », le responsable a affirmé que le dispositif national avait permis de retracer l’origine des attaques et d’identifier leurs sources. Ces menaces relèvent, selon lui, de trois registres : la cybercriminalité, le cyberterrorisme et la cyberguerre.
Des infrastructures aux particuliers
Parmi les attaques déjouées figurent des tentatives d’utilisation de logiciels destructeurs, les « wipers », contre les réseaux d’électricité et d’eau, les stations de dessalement, ainsi que les secteurs de l’éducation et de la santé. Contrairement aux rançongiciels, qui chiffrent les données pour réclamer un paiement, ces programmes cherchent à les effacer.
Après ces échecs, les attaquants ont ciblé la population par des campagnes sur les réseaux sociaux. Des tentatives de piratage ont visé des caméras de maisons, d’exploitations agricoles et de véhicules, ainsi que des systèmes de prise de vue intelligents. Certains enregistrements ont été diffusés pour susciter l’inquiétude et donner l’impression d’intrusions massives.
Des voyageurs ont également reçu des informations frauduleuses destinées à provoquer des transferts d’argent ou des modifications illicites de leurs réservations.
L’intelligence artificielle dans les deux camps
Mohammed Al-Koweïti a souligné le rôle du dispositif « NSOC », qui relie les systèmes et plateformes des organismes concernés. Cette coordination permet de surveiller les modes opératoires, de détecter les activités suspectes, de les vérifier et de neutraliser les attaques. L’intelligence artificielle intervient tout au long de cette chaîne, jusqu’au suivi des opérations et à l’identification des responsables.
Mais les attaquants exploitent eux aussi ces outils. Au-delà des images et vidéos truquées, ils s’en servent pour développer des logiciels malveillants et découvrir des failles inconnues. Des agents d’IA ont été utilisés dans des tentatives d’intrusion, parfois sous des identités numériques fabriquées, compliquant l’attribution des attaques visant des administrations ou de grandes institutions.
Des réseaux liés à l’Iran mis en cause
Le responsable décrit une technologie devenue « l’attaquant, le conseiller, l’opérateur et le concepteur ». Sa généralisation rend, selon lui, la distinction entre attaquants et défenseurs plus difficile dans l’environnement numérique.
Il met notamment en cause l’Iran et des réseaux liés aux Gardiens de la révolution. Selon ses déclarations, ces acteurs ont poursuivi leurs opérations malgré les perturbations et les interruptions d’Internet en Iran, grâce à des systèmes autonomes développés depuis plusieurs années.
Aux tentatives de destruction s’ajoutent des campagnes de désinformation et des pratiques criminelles variées : fraude, chantage, vol et usurpation d’identité, hypertrucages, diffamation et diffusion de rumeurs. Le tableau dressé par Mohammed Al-Koweïti associe ainsi sabotage des infrastructures, manipulation de l’information et escroqueries visant les particuliers.
lire aussi